
- WireGuard ist ein besonders schlankes VPN (Virtual Private Network, also ein verschlüsselter Tunnel durchs Internet ins eigene Netz). Seit Linux-Kernel 5.6 von März 2020 steckt es fest im System – nichts nachzuinstallieren.
- Die Verschlüsselung ist fest vorgegeben und modern; du kannst nichts falsch konfigurieren. Jedes Gerät bekommt ein Schlüsselpaar statt Benutzername und Passwort.
- Der Server zuhause braucht eine von außen erreichbare Adresse (feste IP oder ein DynDNS-/MyFRITZ!-Name) und eine Portfreigabe auf 51820/UDP.
- Schnellster Weg mit AVM-Router: der Assistent ab FRITZ!OS 7.50. Sonst: wg-easy als Container auf NAS (Network Attached Storage, ein Speicher am Netzwerk) oder Raspberry Pi, WireGuard in OPNsense/pfSense – oder ein Mesh-Dienst wie Tailscale, wenn kein Port aufgeht.
Was WireGuard besonders macht
WireGuard ist der Gegenentwurf zu den schwergewichtigen Klassikern OpenVPN und IPsec. Der Kern im Linux-Kernel umfasst rund 4.000 Zeilen Code (je nach Zählung) – klein genug, dass Fachleute ihn komplett prüfen können. Die Verschlüsselung ist fest verdrahtet: ChaCha20-Poly1305 fürs Verschlüsseln, Curve25519 für den Schlüsselaustausch, BLAKE2s als Prüfsumme. Du kannst und musst nichts davon auswählen. Das nimmt eine große Fehlerquelle raus.
Ein paar Eigenheiten, die im Alltag zählen:
- Nur UDP, Standardport 51820. Kein TCP, kein Ausweichen auf Port 443. (UDP und TCP sind zwei Arten, Daten übers Netz zu schicken.)
- Keine Nutzerverwaltung. Jeder Teilnehmer (Peer) hat ein Schlüsselpaar; wer den passenden privaten Schlüssel hat, kommt rein. Kein Passwort, kein Zwei-Faktor. Optional lässt sich pro Verbindung ein Pre-shared Key ergänzen – ein zusätzliches gemeinsames Geheimnis als Reserve gegen künftige Quantencomputer.
- Roaming ohne Abbruch. Wechselt dein Handy von WLAN auf Mobilfunk, merkt der Server die neue Absender-Adresse, und der Tunnel läuft weiter.
- Nicht ganz logfrei. Die aktuelle Gegenstellen-IP steht im Arbeitsspeicher des Servers, und der Zeitpunkt des letzten Handshakes ist sichtbar.
Offizielle, kostenlose Apps gibt es für Windows 10/11, macOS, iOS, Android und Linux (dort im Kernel). Die aktuelle Version der Kommandozeilen-Werkzeuge ist 1.0.20260223 vom 23. Februar 2026.
Was du für den Zugang von überall brauchst
- Eine erreichbare Adresse. Entweder eine feste öffentliche IP (bei Privatanschlüssen selten) oder ein DynDNS-Name – ein Dienst, der deiner regelmäßig wechselnden Internet-Adresse einen festen Namen gibt. Bei AVM heißt das MyFRITZ!.
- Eine Portfreigabe. Im Router 51820/UDP auf den WireGuard-Server weiterleiten (die FRITZ!Box macht das selbst, wenn der Server in ihr läuft). Ein Port ist vereinfacht die Nummer einer Tür im Router, hinter der ein Dienst wartet.
- Kein DS-Lite/CGNAT – oder ein Plan B. Bei DS-Lite bzw. CGNAT teilen sich viele Kunden eine einzige öffentliche IPv4-Adresse beim Provider; eine Portfreigabe läuft dann ins Leere. Bei Neuanschlüssen im Vodafone-Kabelnetz ist das weiter Standard, eine echte öffentliche IPv4 (Dual-Stack) gibt es dort nur auf Anfrage und ohne Garantie. Auswege: Einwahl über IPv6 (wenn beide Seiten IPv6 haben), ein kleiner Mietserver als Relais oder gleich ein Mesh-Dienst (siehe unten).
Als Hardware reicht wenig: ein Raspberry Pi 4 oder 5 oder ein sparsamer Mini-PC mit Intel N100 läuft problemlos rund um die Uhr.
Vier Wege, WireGuard einzurichten
Mit der FRITZ!Box (am einfachsten)
Seit FRITZ!OS 7.50 (Auslieferung ab Mai 2023) bringt die FRITZ!Box einen eigenen WireGuard-Server mit – der alte „FRITZ!Fernzugang“ über IPsec ist nicht mehr nötig. Über den Assistenten legst du eine Verbindung an; die Box zeigt einen QR-Code, den die Handy-App abfotografiert, oder gibt eine Konfigurationsdatei aus. Voraussetzung ist eine eingerichtete MyFRITZ!- oder DynDNS-Adresse.
Zwei Dinge noch: AVM empfiehlt höchstens 10 bis 20 gleichzeitig genutzte VPN-Verbindungen pro Box (einrichten kannst du praktisch beliebig viele). Und seit FRITZ!OS 8 (Rollout ab 16. September 2024) transportiert der Tunnel auch IPv6-Daten; vorher lief darin nur IPv4. Das Update kann eine Neu-Einrichtung bestehender Verbindungen erzwingen. Ob FRITZ!OS 8 dein Modell schon erreicht hat, hängt vom gestaffelten Rollout ab.
wg-easy auf NAS oder Raspberry Pi
wg-easy ist ein Docker-Container mit Web-Oberfläche, über die du Geräte anlegst und QR-Codes erzeugst. Das ist der verbreitetste Selbstbau-Weg auf NAS, Mini-PC oder Raspberry Pi; das Image liegt unter ghcr.io/wg-easy/wg-easy. Lange war Tag 14 die stabile Wahl, seit v15 gibt es unter anderem Unterstützung für AmneziaWG (dazu unten). Ob v15 schon offiziell als „stabil“ gilt, war zum Redaktionsschluss nicht eindeutig – im Zweifel bei Tag 14 bleiben.
Wichtig für Selbstbauer: Das früher übliche PiVPN wird nicht mehr gepflegt. Die letzte Version 4.6.0 stammt von April 2024, die Repositories sind seit November 2024 archiviert. Für Neuinstallationen also wg-easy, ein von Hand geschriebenes wg-quick-Setup oder ein Mesh-Dienst.
Synology-Nutzer: Ein natives WireGuard gibt es in DSM nicht (der DSM-Kernel ist zu alt). Bleiben der Container-Weg, Community-Pakete oder das offizielle Tailscale-Paket aus dem Package Center. QNAP hat dagegen im QVPN Service einen nativen WireGuard-Server.
In der Firewall: OPNsense, pfSense, OpenWrt
- OPNsense hat WireGuard fest im Basissystem, kein Zusatz nötig.
- pfSense CE/Plus liefert WireGuard nur als installierbares Paket über den Package Manager; nach größeren Updates gab es damit gelegentlich Ärger.
- OpenWrt rüstet WireGuard über die Pakete
luci-proto-wireguardundluci-app-wireguardnach und konfiguriert es dann in der Weboberfläche LuCI. - UniFi-Gateways (UDM/UXG/UCG) haben einen nativen WireGuard-Server auf 51820/UDP, dazu „Teleport“ – eine Ein-Klick-Variante, deren Einladung 24 Stunden und für ein Gerät gilt.
Mesh-Dienste, wenn kein Port aufgeht
Bekommst du keinen Port auf (DS-Lite) oder willst du dir Portfreigabe und DynDNS sparen, sind Overlay-Dienste die Antwort. Tailscale, NetBird und Headscale nutzen WireGuard als Datenebene, packen aber einen Koordinationsserver dazu, der die Geräte findet und die Verbindung durch NAT hindurch aufbaut. Praktischer Nebeneffekt: Diese Dienste bringen die Nutzerverwaltung und Zwei-Faktor mit, die WireGuard selbst fehlen.
Tailscale ist am bekanntesten; der kostenlose Personal-Plan deckt laut Anbieter bis zu 6 Nutzer und unbegrenzt eigene Geräte ab (Stand „Pricing v4“, April 2026 – Details vor einer Entscheidung prüfen). Der Koordinationsserver ist proprietär; wer ihn selbst hosten will, nimmt Headscale mit den offiziellen Tailscale-Apps. NetBirds Server-Komponenten stehen seit August 2025 unter AGPLv3.
Zur Abgrenzung: Ein kommerzielles WireGuard-VPN wie Mullvad oder NordVPN bringt dich nur ins Netz des Anbieters, nicht in dein Heimnetz. ZeroTier wiederum arbeitet mit eigenem Protokoll, nicht mit WireGuard.
Die Wege im Überblick
| Lösung | Passt für | Zu beachten |
|---|---|---|
| FRITZ!Box (FRITZ!OS 7.50+) | Haushalte mit AVM-Router | MyFRITZ!/DynDNS nötig; max. 10–20 gleichzeitige VPN-Verbindungen empfohlen |
| wg-easy (Docker) | NAS, Mini-PC, Raspberry Pi | Web-Oberfläche zur Peer-Verwaltung; Portfreigabe 51820/UDP selbst setzen |
| OPNsense | dedizierte Firewall-Box | WireGuard fest im Basissystem |
| pfSense CE/Plus | dedizierte Firewall-Box | WireGuard nur als Paket; nach Upgrades gelegentlich Zicken |
| OpenWrt-Router | Router mit freier Firmware | Pakete luci-proto-wireguard + luci-app-wireguard |
| Tailscale / Headscale / NetBird | kein offener Port möglich (DS-Lite) | Overlay mit eigenem Koordinationsserver; bringt Nutzerverwaltung/MFA mit |
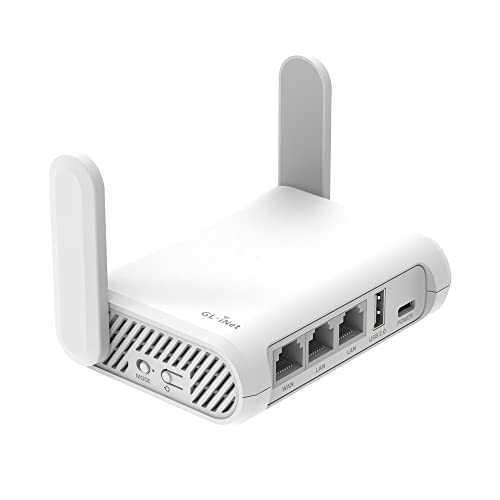
GL.iNet GL-SFT1200 (Opal) Reise-Router
Ein kompakter Reise-Router mit OpenWrt und WireGuard: Damit baust du unterwegs – im Hotel-WLAN oder in der Ferienwohnung – den Tunnel zurück ins eigene Heimnetz auf, ohne auf jedem Endgerät einzeln eine WireGuard-App einzurichten. Preis: 40,99 € (Stand 03.09.2026), kann sich ändern.
Die vier Einstellungen, an denen es hängt
AllowedIPs. Die Liste der Adressbereiche, die durch den Tunnel gehen. Für reinen Heimnetz-Zugriff trägst du nur dein Heim-Subnetz ein, etwa 192.168.178.0/24 – das ist ein Split-Tunnel und spart Bandbreite und Latenz. Mit 0.0.0.0/0 und ::/0 geht dein gesamter Verkehr über zuhause (Full-Tunnel), sinnvoll etwa in fremdem WLAN. AllowedIPs steuert zugleich, worauf ein Peer überhaupt zugreifen darf.
PersistentKeepalive. Sitzt ein Peer hinter NAT oder CGNAT, schläft die Verbindung sonst ein. Ein Wert von 25 (Sekunden) hält die Zuordnung im Router offen.
MTU. Die größte Paketgröße, die durch die Leitung passt. Standard ist 1420 für IPv4 und 1280 für IPv6. Bei PPPoE, DS-Lite oder im Mobilfunk ist oft ein kleinerer Wert nötig – 1412, 1380 oder 1280 –, sonst brechen große Übertragungen ab, obwohl der Tunnel „steht“.
Pre-shared Key. Der optionale Zusatzschlüssel pro Peer. Kostet nichts außer einem weiteren Eintrag in der Konfiguration.
Typische Stolperfallen
- „WireGuard hat einen Kill-Switch.“ Nein. Ein Kill-Switch (kappt die Internetverbindung, sobald der Tunnel abreißt) entsteht nur über Firewall-Regeln, die PostUp/PostDown-Zeilen von
wg-quick, eine Client-Option oder – bei der FRITZ!Box – ein separates Feature. Letzteres lief 2025/2026 im Labor (FRITZ!OS 8.40/8.50); wann es in die reguläre Firmware kommt, ist offen. - „OpenVPN ist sicherer, weil älter.“ Beide gelten 2025 als lückenfrei. WireGuards Vorteil ist die kleine, prüfbare Codebasis, nicht eine bessere Verschlüsselung. Pauschale Tempo-Vergleiche schwanken je nach Messaufbau stark.
- „Ein VPN macht anonym.“ Der Server kennt die aktuelle IP jeder Gegenstelle und den letzten Handshake-Zeitpunkt.
- „DS-Lite löst man mit einer Portfreigabe.“ Ohne eigene öffentliche IPv4 kommt keine eingehende IPv4-Verbindung an – siehe die Auswege oben.
Kurz zur Sicherheit
In Ländern wie Russland, China oder dem Iran erkennt die Netzwerktechnik der Provider den charakteristischen WireGuard-Handshake und blockiert oder drosselt ihn. Für die Reise dorthin gibt es AmneziaWG, einen getarnten Fork, der den Datenverkehr etwa als QUIC oder DNS verkleidet; Pakete davon gibt es unter anderem für pfSense und wg-easy. Für den normalen Zugang ins eigene Heimnetz brauchst du das nicht. Ähnlich speziell ist Rosenpass, ein Aufsatz, der WireGuards Pre-shared Key alle rund zwei Minuten gegen einen quantensicheren austauscht – experimentell und Nischenthema.
Für die meisten Homelabs ist der Weg klar: FRITZ!Box-Assistent, wenn der Router von AVM ist; sonst wg-easy auf dem Gerät, das ohnehin durchläuft. Und wenn der Anschluss keinen Port hergibt, ein Mesh-Dienst.